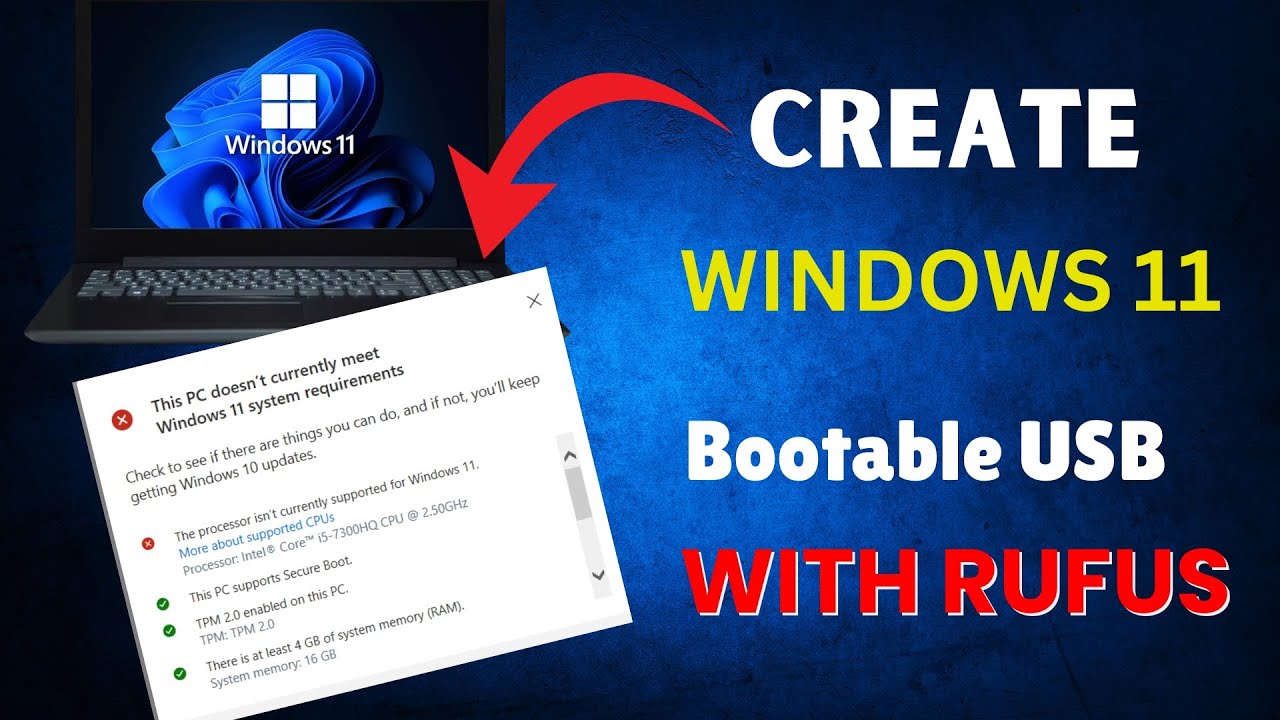
El instalador de Windows 11 rechaza el equipo si no encuentra un TPM 2.0, Secure Boot o una CPU de la lista admitida, incluso cuando el PC va sobrado de RAM y disco. La salida más conocida es el truco del registro LabConfig durante la instalación: crear tres valores en la clave HKEY_LOCAL_MACHINE\SYSTEM\Setup\LabConfig para decirle al asistente que pase por alto esas comprobaciones. Antes de aplicarlo conviene comprobar con tpm.msc si el equipo lleva un TPM que solo está desactivado en la UEFI, porque encenderlo es la solución correcta y deja de lado cualquier hack. Lo que sigue vale para Windows 11 24H2, 25H2 y 26H2, y también para pasar de Windows 10 22H2 (ya sin soporte general desde el 14/10/2025) a Windows 11 sin reinstalar.
Qué significa saltarse la comprobación de TPM 2.0 en Windows 11
Cuando arranca el asistente de instalación o la actualización a Windows 11, el sistema pregunta a la UEFI, al TPM y al procesador si cumple los requisitos. Si falta el TPM 2.0, el Arranque seguro o una CPU de generación soportada, el instalador muestra un mensaje de bloqueo y se cierra, dejando el equipo como estaba.
El truco del registro es sencillo: durante la instalación se abre una ventana del símbolo del sistema con Shift+F10, se ejecuta regedit, se crea una nueva clave llamada LabConfig dentro de HKEY_LOCAL_MACHINE\SYSTEM\Setup y se añaden tres valores DWORD (32-bit) con valor 1: BypassTPMCheck, BypassSecureBootCheck y BypassRAMCheck. Al volver al asistente, esas tres comprobaciones se desactivan y la instalación continúa, aunque el hardware no figure en la lista oficial de Microsoft. El método no es oficial: Microsoft avisa de que el equipo puede no recibir actualizaciones futuras, y la garantía de compatibilidad se pierde.
Lo que puedes perder al instalar Windows 11 sin TPM 2.0
| Lo que notas | Qué se rompe | Dónde se aborda |
|---|---|---|
| BitLocker pide clave en cada reinicio | El cifrado de disco se queda sin respaldo hardware del TPM | "Repara el arranque desde el Entorno de recuperación" |
| Credential Guard no se activa | Las credenciales no se aíslan en una zona segura de la CPU | El sistema lo desactiva en silencio sin aviso |
| Una actualización de características (24H2 → 25H2) vuelve a fallar | El asistente repite la comprobación de hardware | "Si la actualización se queda colgada, vuelve a Windows 10 con la opción de rollback" |
| Cuelgues aleatorios o bajo rendimiento | El procesador no tiene instrucciones que Windows 11 da por hechas (SSE4.2, POPCNT) | Ningún bypass del registro las añade |
Comprueba si tu equipo ya tiene un TPM 2.0 desactivado
Antes de tocar el registro conviene descartar la causa más común y más fácil de arreglar: el TPM está en la placa o en el procesador, pero apagado en la UEFI. Esto le pasa a la mayoría de equipos comprados entre 2017 y 2020.
Para comprobarlo, pulsa Win+R, escribe tpm.msc y pulsa Aceptar. La consola que se abre debe decir El TPM está listo para usarse y, debajo, Versión de especificación: 2.0. Si aparece el mensaje No se encuentra un TPM compatible, lo habitual es que el chip esté simplemente desactivado, no ausente: entrar en la UEFI y encenderlo suele bastar para que la Comprobación de estado del PC deje de rechazar el equipo. En placas Intel el interruptor se llama Intel PTT (Platform Trust Technology) y en placas AMD AMD fTPM o PSP fTPM.
Otra pista: en Seguridad de Windows > Seguridad del dispositivo > Procesador de seguridad debe aparecer el chip con su versión. Si el apartado está vacío, el TPM está apagado o no existe.
tpm.msc muestra Versión de especificación: 2.0, ya tienes lo que Windows 11 pide por esa parte y no necesitas ningún bypass.Activa el TPM desde la UEFI si tu placa lo trae
- Abre
Configuración > Sistema > Recuperación. - Pulsa
Reiniciar ahorajunto aInicio avanzado. - Elige
Solucionar problemas > Opciones avanzadas > Configuración de firmware UEFIy pulsaReiniciar. - Entra en el menú
Avanzado,SeguridadoTrusted Computing(el nombre cambia según el fabricante). - Activa la opción: en Intel,
Intel PTT; en AMD,AMD fTPMoPSP fTPM. En placas más antiguas puede aparecer comoSecurity Device SupportoTPM State. - Si también falta el Arranque seguro, enciéndelo en el mismo menú (requiere disco GPT y el equipo en modo UEFI).
- Guarda con
Save & Exito F10.
tpm.msc. Debe decir El TPM está listo para usarse y Versión de especificación: 2.0. Si sigue diciendo No se encuentra un TPM compatible, tu placa no lo trae y el bypass pasa a ser la única vía.Vuelve a pasar la Comprobación de estado del PC
Sirve la herramienta oficial de Microsoft para confirmar de un vistazo qué requisito falla.
- Pulsa Win+R, escribe Win+R y ábrelo desde el menú Inicio para lanzar la app de Microsoft
Comprobación de estado del PC. - Pulsa
Comprobar ahora. - Lee los resultados por apartados: TPM, Arranque seguro, CPU, RAM y almacenamiento.
Instalación limpia en hardware no compatible: edita LabConfig en el registro
Si la Comprobación de estado del PC sigue rechazando el equipo por el procesador, el TPM o la RAM, lo más fiable es una instalación limpia desde un USB de Windows 11 y editar el registro durante el propio asistente. El instalador se ejecuta desde el USB pero deja el registro del sistema nuevo todavía sin montar, por eso hay que añadir los valores desde la consola de recuperación. El truco se aplica en HKEY_LOCAL_MACHINE\SYSTEM\Setup\LabConfig y no toca nada del Windows 10 que pueda estar en otra partición.
Crea los valores del bypass paso a paso
- Arranca el equipo desde el USB de instalación de Windows 11 (configura el orden de arranque desde la UEFI si hace falta).
- Cuando aparezca la primera pantalla del asistente (
Windows Setup), pulsa Shift+F10 para abrir el Símbolo del sistema. - Escribe
regedity pulsaAceptar. - Navega a
HKEY_LOCAL_MACHINE\SYSTEM\Setup. Si no existe la subcarpetaLabConfig, créala: clic derecho sobreSetup > Nuevo > Clavey llámalaLabConfig. - Dentro de
LabConfig, crea tresDWORD (32 bits): clic derecho >Nuevo > Valor DWORD (32 bits). NómbralosBypassTPMCheck,BypassSecureBootCheckyBypassRAMChecky ponlos todos con valor1(doble clic y escribe1enInformación del valor). - Cierra
regedit, también el Símbolo del sistema, y vuelve al asistente. - Continúa la instalación hasta el final sin conectar el equipo a internet hasta que Windows esté ya en el escritorio.
regedit....\SYSTEM\Setup\LabConfig y que los tres valores sean DWORD de 32 bits en 1.Crea el USB con Rufus si prefieres no tocar el registro
Rufus puede saltarse las comprobaciones automáticamente al grabar la ISO en el pendrive, sin abrir regedit en mitad de la instalación.
- Descarga Rufus desde
rufus.ie(web oficial) y ejecútalo; no necesita instalación. - Inserta un pendrive de al menos 8 GB y elige la ISO de Windows 11 en
SELECCIÓN. - Pulsa
EMPEZAR; se abrirá la ventana de opciones. - Marca las casillas
Quitar requisito de 4GB+ RAM para Windows 11,Quitar requisito de TPM 1.2 y 2.0, arranque seguro y SecureBooty, si te interesa,Quitar requisito de cuenta Microsoft en línea. - Confirma con
Aceptary espera a que termine la grabación. - Arranca el PC desde ese USB y sigue el asistente de instalación.
Actualización desde Windows 10 sin cortar la conexión
Quien sigue con Windows 10 y no quiere formatear puede actualizar a Windows 11 sobre el propio sistema. Aquí el truco del registro LabConfig también ayuda, pero el asistente se conecta a internet para descargar componentes y, a veces, falla hacia el 70-75 % del proceso cuando el hardware no está en la lista. Conviene tener la clave de producto de Windows 10 a mano y un punto de restauración reciente.
Desconecta internet y lanza setup.exe desde la ISO montada
- Descarga la ISO de Windows 11 desde la web de Microsoft y haz doble clic para montarla (se le asigna una letra de unidad).
- Desconecta el cable de red o desactiva el wifi antes de ejecutar nada.
- Abre la carpeta de la ISO y ejecuta
setup.execomo administrador (clic derecho >Ejecutar como administrador). - Acepta los términos y elige
Conservar archivos y aplicaciones. - Deja que trabaje. Windows se reiniciará varias veces y mostrará una pantalla indicando que vuelve a la fase anterior si el hardware no pasa la segunda comprobación.
Si la actualización se queda colgada, vuelve a Windows 10 con la opción de rollback
- Abre
Configuración > Sistema > Recuperación. - Pulsa
Volver a la versión anterior de Windowsjunto aVolver. - Confirma por qué vuelves y sigue los pasos del asistente.
Si algo va mal con el bypass: lo que aún puedes intentar
Tras un bypass las actualizaciones mensuales siguen entrando sin problema, pero una actualización de características (por ejemplo de 24H2 a 25H2) puede repetir la comprobación y romper el sistema. Si Windows no arranca, BitLocker pide clave que no tienes o el menú de Recuperación muestra un error, prueba primero las herramientas oficiales antes de reinstalar.
Repara el arranque desde el Entorno de recuperación
bootrec /fixmbr
bootrec /fixboot
bootrec /rebuildbcd- Arranca desde el USB de instalación de Windows 11.
- Pulsa Shift+F10 para abrir el Símbolo del sistema.
- Ejecuta los tres comandos anteriores, uno por línea, y reinicia con
exit.
bootrec /fixboot puede no aplicar en discos UEFI si hay un problema de Secure Boot; en ese caso se sustituye por bcdboot C:\Windows /s S: /f UEFI, ajustando C: y S: a la letra de la partición de sistema.LabConfig desde el USB de instalación otra vez.Recupera BitLocker con la clave de recuperación si el TPM se borró
- Entra en
account.microsoft.comcon la cuenta que asociaste al equipo. - Abre la sección
Dispositivosy elige el PC afectado. - Pulsa
Mostrar claveen el apartado de BitLocker. - Anota la clave de recuperación.
- Inicia Windows y, cuando BitLocker la pida, escríbela.
Lo que conviene tener claro antes de decidir el bypass
- Ganas instalar Windows 11 hoy en un PC que ya no admite Windows 10 con soporte.
- Asumes que tu hardware queda en un limbo: las actualizaciones mensuales suelen llegar, pero las de características pueden repetir la comprobación.
- Renuncias a BitLocker con respaldo hardware y a Credential Guard en su forma completa.
- Dejas de tener una instalación "oficial" ante el fabricante del PC, aunque los controladores sigan siendo los de su web de soporte.
- Si el procesador es muy antiguo, ningún bypass añade las instrucciones de CPU que faltan.
Fuentes
- Githubtpm-bypass · GitHub Topicsconsultado el 16/10/2026
- MicrosoftTPM no detectado y «Este PC no cumple los requisitos de Windows 11» — documentación oficialconsultado el 16/10/2026
- MicrosoftTPM 2.0: qué es, cómo comprobarlo y cómo activarlo — documentación oficialconsultado el 16/10/2026